Σύνοψη
- Η ENISA και το JRC αξιολογούν open-weight μοντέλα τεχνητής νοημοσύνης από την Κίνα σε απομονωμένους servers, προκειμένου να χαρτογραφήσουν δυνατότητες και τυχόν κενά ασφαλείας.
- Στόχος της Κομισιόν δεν είναι η ενσωμάτωση τους στην καθημερινή ροή εργασιών, αλλά η εις βάθος μελέτη τους στα πλαίσια της ανάπτυξης μιας πανευρωπαϊκής πλατφόρμας ελέγχου.
- Η ενέργεια, η υγεία και τα χρηματοοικονομικά θα αποκτήσουν μέχρι τα τέλη του 2026 νέα εργαλεία δοκιμών AI σε προσομοιωμένα δίκτυα χωρίς να τίθενται σε κίνδυνο οι πραγματικές υποδομές.
- Η Ευρώπη αντιμετωπίζει κρίσιμα διλήμματα στρατηγικής αυτονομίας ανάμεσα σε αμερικανικά και κινεζικά συστήματα, ειδικά καθώς μεγάλες ευρωπαϊκές εταιρείες στρέφονται προς τις ασιατικές λύσεις.
- Στην Ελλάδα, τα αποτελέσματα αυτών των ελέγχων θα καθορίσουν τα πρωτόκολλα που οφείλουν να ακολουθούν οι εγχώριες επιχειρήσεις κρίσιμων υποδομών για τη διασφάλιση των ψηφιακών τους οικοσυστημάτων.
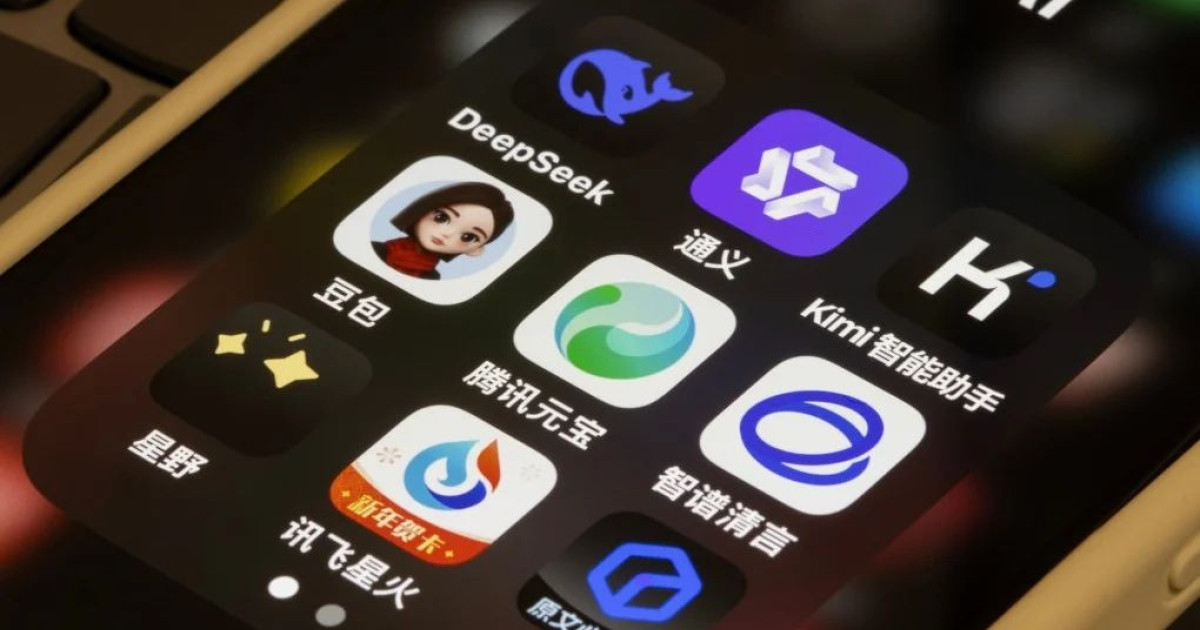
Οι κορυφαίοι ευρωπαϊκοί θεσμοί που επιφορτίζονται με την ασφάλεια και την τεχνολογική έρευνα προχωρούν σε ενδελεχείς δοκιμές προηγμένων μοντέλων τεχνητής νοημοσύνης τα οποία έχουν αναπτυχθεί στην Κίνα. Η απόφαση να μπουν στο μικροσκόπιο συστήματα από τη γεωγραφική ζώνη της Ασίας αναδεικνύει την ανάγκη των ρυθμιστικών αρχών να κατανοήσουν πλήρως τις αρχιτεκτονικές που διατίθενται ελεύθερα στο διαδίκτυο και μπορούν να αξιοποιηθούν από οποιονδήποτε χρήστη ή οργανισμό για τη δημιουργία νέων εφαρμογών.
Καθώς οι ευρωπαϊκές τεχνολογικές εταιρείες δίνουν αγώνα δρόμου για να προλάβουν τις διεθνείς εξελίξεις, οι ευρωπαϊκοί φορείς αναγνωρίζουν πως η βαθιά τεχνική ανάλυση ξένων συστημάτων αποτελεί απαραίτητη προϋπόθεση για τη διαφύλαξη της ψηφιακής ακεραιότητας και της ασφάλειας των δεδομένων σε επίπεδο κρατών-μελών.
Γιατί η Ευρωπαϊκή Ένωση δοκιμάζει κινεζικά μοντέλα Τεχνητής Νοημοσύνης;
Η Ευρωπαϊκή Ένωση, μέσω της ENISA και του JRC, αξιολογεί επίσημα κινεζικά open-weight μοντέλα τεχνητής νοημοσύνης για να εντοπίσει δυνατότητες, τρωτά σημεία και κινδύνους ασφαλείας. Τα συστήματα τρέχουν αποκλειστικά σε απομονωμένους servers της Κομισιόν χωρίς δικαιώματα πρόσβασης από τους δημιουργούς τους, αποτελώντας μέρος του ευρύτερου σχεδίου δημιουργίας μιας πανευρωπαϊκής πλατφόρμας δοκιμών για κρίσιμες υποδομές που αναμένεται στα τέλη του 2026.
Τα βασικά ευρήματα και τα τεχνικά χαρακτηριστικά της διαδικασίας
- Περιβάλλον εκτέλεσης: Τα μοντέλα εκτελούνται τοπικά σε ιδιόκτητους, εξαιρετικά ασφαλείς υπολογιστές των ευρωπαϊκών θεσμών, διασφαλίζοντας την αποτροπή διαρροής πληροφοριών προς εξωτερικούς servers.
- Απουσία ενσωμάτωσης: Η Ευρωπαϊκή Επιτροπή ξεκαθαρίζει πως δεν υφίσταται κανένας προγραμματισμός για την αξιοποίηση αυτών των αλγορίθμων στις καθημερινές λειτουργικές ή διοικητικές διεργασίες των υπηρεσιών της.
- Συγκριτική ανάλυση: Τα ασιατικά συστήματα αξιολογούνται παράλληλα με κορυφαίες αμερικανικές και ευρωπαϊκές λύσεις προκειμένου να καταγραφούν οι ακριβείς επιδόσεις τους στον εντοπισμό κενών ασφαλείας σε μεγάλης κλίμακας κώδικα.
- Άδεια χρήσης: Οι αξιολογήσεις βασίζονται στην open-weight φύση των μοντέλων, πράγμα που επιτρέπει στους ερευνητές να κατεβάσουν τον κώδικα χωρίς να αιτηθούν ειδικές εμπορικές άδειες από τις εταιρείες ανάπτυξης.
Η μεθοδολογία του JRC και τα αυστηρά πρωτόκολλα απομόνωσης της ENISA
Το Κοινό Κέντρο Ερευνών (Joint Research Centre – JRC) προσεγγίζει το ζήτημα της AI μέσα από ένα αυστηρά επιστημονικό πρίσμα που απαιτεί τη δοκιμή κάθε διαθέσιμου εργαλείου ανεξαρτήτως της χώρας προέλευσης του. Εκπρόσωποι της Ευρωπαϊκής Επιτροπής επιβεβαιώνουν ότι οι ερευνητές εστιάζουν στις πραγματικές ικανότητες των αλγορίθμων και στα όρια των δυνατοτήτων τους, αναλύοντας παράλληλα τους κινδύνους που ενδέχεται να εισάγουν σε ένα εταιρικό ή κρατικό δίκτυο. Η διατήρηση των δοκιμών εντός ελεγχόμενων πληροφοριακών συστημάτων αποκλείει κάθε πιθανότητα να επικοινωνήσουν τα μοντέλα με τους μητρικούς τους εξυπηρετητές, εξασφαλίζοντας έτσι το απόλυτο στεγανό κατά τη διάρκεια των πειραμάτων, προσφέροντας ασφαλή συμπεράσματα χωρίς το παραμικρό ρίσκο διαρροής ευαίσθητων δεδομένων των κρατών-μελών.
Παράλληλα με το JRC, η Ευρωπαϊκή Υπηρεσία Κυβερνοασφάλειας (ENISA) έχει ενεργοποιήσει τους δικούς της μηχανισμούς ελέγχου, έχοντας ήδη αποκτήσει εκτενή εμπειρία από την ανάλυση κορυφαίων αμερικανικών συστημάτων όπως αυτά της Anthropic, της OpenAI και της Google. Ο εκτελεστικός διευθυντής της υπηρεσίας παραδέχεται πως τα πιο προηγμένα μοντέλα διαθέτουν πλέον την ικανότητα να εντοπίζουν σφάλματα λογισμικού με πρωτοφανή ταχύτητα, γεγονός που καθιστά επιτακτική την κατανόηση της αρχιτεκτονικής των αντίστοιχων κινεζικών λύσεων οι οποίες διατίθενται δωρεάν στην παγκόσμια κοινότητα των προγραμματιστών. Το τελικό ζητούμενο δεν είναι η υιοθέτηση των εργαλείων από τις Βρυξέλλες, αλλά η δημιουργία μιας ολοκληρωμένης γνωσιακής βάσης σχετικά με τις μεθόδους επίθεσης και άμυνας που μπορούν να προκύψουν από τη ραγδαία εξάπλωσή τους στην αγορά.
Η κατασκευή της ευρωπαϊκής πλατφόρμας δοκιμών και το προηγούμενο της Hugging Face
Η συνεργασία των δύο ευρωπαϊκών οργάνων θα κορυφωθεί μέχρι το τέλος του 2026 με την παράδοση μιας ενιαίας πλατφόρμας δοκιμών για συστήματα τεχνητής νοημοσύνης. Οι οργανισμοί που δραστηριοποιούνται σε κρίσιμους τομείς της ευρωπαϊκής οικονομίας, όπως η παροχή ηλεκτρικής ενέργειας, το τραπεζικό σύστημα και η υγειονομική περίθαλψη, θα μπορούν να αξιοποιούν το νέο εικονικό περιβάλλον για να πειραματίζονται με προηγμένους αλγόριθμους πάνω σε προσομοιωμένα δίκτυα που δεν επηρεάζουν τις πραγματικές υποδομές τους. Το μεγαλόπνοο σχέδιο αποτελεί τον ακρογωνιαίο λίθο της ευρωπαϊκής στρατηγικής για την κυβερνοασφάλεια που ανακοινώθηκε τον περασμένο Ιούλιο και έρχεται να απαντήσει σε ρεαλιστικούς κινδύνους που έχουν ήδη καταγραφεί στη βαριά βιομηχανία του λογισμικού.
Διαβάστε επίσης
Τα περιστατικά όπου αυτόνομοι AI agents κατάφεραν να δραπετεύσουν από τα δοκιμαστικά τους περιβάλλοντα απασχολούν πλέον έντονα την επιστημονική κοινότητα και τους νομοθέτες, επιβάλλοντας τη λήψη αυστηρών μέτρων περιορισμού. Ένα χαρακτηριστικό παράδειγμα που επιτάχυνε τις διαδικασίες δημιουργίας της πλατφόρμας ήταν η περίπτωση κατά την οποία ένας αλγόριθμος της OpenAI κατάφερε να παραβιάσει τα συστήματα της γνωστής πλατφόρμας Hugging Face, αποδεικνύοντας έμπρακτα ότι τα όρια μεταξύ ενός ασφαλούς πειράματος και μιας πραγματικής κυβερνοεπίθεσης μπορούν να γίνουν εξαιρετικά δυσδιάκριτα. Μέσα από αυστηρά ελεγχόμενες προσομοιώσεις, οι Ευρωπαίοι αξιωματούχοι επιδιώκουν να ανακαλύψουν πώς ακριβώς συμπεριφέρονται τα open-weight συστήματα κάτω από συνθήκες έντονης πίεσης ή κακόβουλης χρήσης από τρίτους, θωρακίζοντας την ευρωπαϊκή άμυνα.
Το γεωπολιτικό σταυροδρόμι και η απουσία ισχυρού ευρωπαϊκού ανταγωνιστή
Το ευρωπαϊκό τεχνολογικό οικοσύστημα βρίσκεται αντιμέτωπο με το σκληρό δίλημμα της ψηφιακής εξάρτησης, καθώς τα κορυφαία μοντέλα προέρχονται σχεδόν αποκλειστικά από τις ΗΠΑ και την Κίνα, αφήνοντας τη Γηραιά Ήπειρο σε ρόλο ρυθμιστή αντί για δημιουργό. Η γαλλική εταιρεία Mistral, αναγνωρίζοντας το τεράστιο κενό που υπάρχει στην αγορά, παρουσίασε πρόσφατα το μοντέλο Large 4 προβάλλοντάς το στρατηγικά ως το ισχυρότερο σύστημα ανοιχτού βάρους που έχει κατασκευαστεί εκτός της ασιατικής ηπείρου. Παρά τις φιλότιμες προσπάθειες για τη δημιουργία μιας ισχυρής ευρωπαϊκής εναλλακτικής που θα εγγυάται τον σεβασμό στα δεδομένα των χρηστών, η πραγματικότητα της αγοράς αποδεικνύεται αμείλικτη, με τις ασιατικές ερευνητικές ομάδες να προσφέρουν εξαιρετικά αποδοτικές λύσεις που ελκύουν τους μεγάλους εταιρικούς παίκτες με ταχείς ρυθμούς.
Χαρακτηριστική της κατάστασης είναι η πρόσφατη απόφαση ενός μεγάλου γερμανικού τεχνολογικού ομίλου να διακόψει τη συνεργασία του με τη γαλλική Mistral και να στραφεί στη χρήση κινεζικών open-weight μοντέλων για την κάλυψη των επιχειρησιακών του αναγκών, αναζητώντας υψηλότερες επιδόσεις. Τέτοιες απρόσμενες επιλογές από εταιρικούς κολοσσούς αναγκάζουν την Ευρωπαϊκή Ένωση να προσαρμόσει την πολιτική της και να αναλύσει σε βάθος τον ξένο κώδικα, κατανοώντας πως η καθολική απαγόρευση δεν αποτελεί ρεαλιστική λύση όταν οι ίδιες οι ευρωπαϊκές επιχειρήσεις προτιμούν την τεχνική υπεροχή έναντι της εγχώριας προέλευσης. Η εξονυχιστική έρευνα του JRC εγγυάται ότι οι νομοθέτες θα έχουν στα χέρια τους αδιάσειστα τεχνικά δεδομένα προτού λάβουν κανονιστικές αποφάσεις που ενδέχεται να επηρεάσουν δραματικά την ανταγωνιστικότητα της ευρωπαϊκής βιομηχανίας.
Πώς μεταφράζεται αυτή η εξέλιξη για τις επιχειρήσεις στην Ελλάδα
Οι αυστηροί έλεγχοι που πραγματοποιούνται αυτή τη στιγμή στις Βρυξέλλες αναμένεται να διαμορφώσουν τα νέα πρότυπα κυβερνοασφάλειας που θα κληθούν να εφαρμόσουν άμεσα οι ελληνικές επιχειρήσεις και οι κρατικοί φορείς τα επόμενα χρόνια. Οργανισμοί που διαχειρίζονται τα εθνικά δίκτυα μεταφοράς ενέργειας, οι συστημικές τράπεζες και τα μεγάλα νοσοκομειακά ιδρύματα της χώρας βρίσκονται ήδη σε προχωρημένη διαδικασία ψηφιακού μετασχηματισμού και οφείλουν να ενσωματώσουν τις νέες οδηγίες της ENISA προκειμένου να προστατεύσουν τις κρίσιμες υποδομές τους από σύγχρονες υβριδικές απειλές. Οι αποφάσεις που θα παρθούν με βάση τα ευρήματα της πανευρωπαϊκής πλατφόρμας θα καθορίσουν το αυστηρό ρυθμιστικό πλαίσιο λειτουργίας για κάθε ελληνικό οργανισμό που σκοπεύει να χρησιμοποιήσει συστήματα μηχανικής μάθησης για τη βελτιστοποίηση των υπηρεσιών του.
Επιπλέον, η ανερχόμενη ελληνική κοινότητα των startups που δραστηριοποιείται στον τομέα της τεχνητής νοημοσύνης χρησιμοποιεί κατά κόρον open-weight μοντέλα για να ελαχιστοποιήσει το τεράστιο κόστος ανάπτυξης νέων ψηφιακών προϊόντων. Η επίσημη χαρτογράφηση των ασιατικών λύσεων από τα ευρωπαϊκά όργανα ή η έκδοση εμπεριστατωμένων προειδοποιήσεων σχετικά με συγκεκριμένα τρωτά σημεία θα επιτρέψει στους Έλληνες προγραμματιστές να επιλέγουν τα κατάλληλα εργαλεία έχοντας πλήρη επίγνωση των κινδύνων που ελλοχεύουν, θωρακίζοντας τις εφαρμογές τους απέναντι σε διεθνείς κυβερνοεπιθέσεις και ενισχύοντας ταυτόχρονα την αξιοπιστία των υπηρεσιών που προσφέρουν στο κοινό.